团队群里突然出现“最新报价”“紧急补丁”之类的文件,名字看着像工作资料,却没有说明由谁制作、供谁使用。文件来源不清时,贸然下载或打开可能带来错误信息和设备风险。总部IM可以承载团队文件交流,但安全判断仍需结合发送者、业务背景和设备防护。
先确认发送者和业务背景。 看发送账号是否是预期的项目成员,最近是否确实在讨论对应文件。显示名称和头像可以被模仿,重要文件最好通过已知的电话、当面沟通或既有工作渠道向负责人确认。不要只因为文件出现在熟悉的群,就默认由团队正式发布。
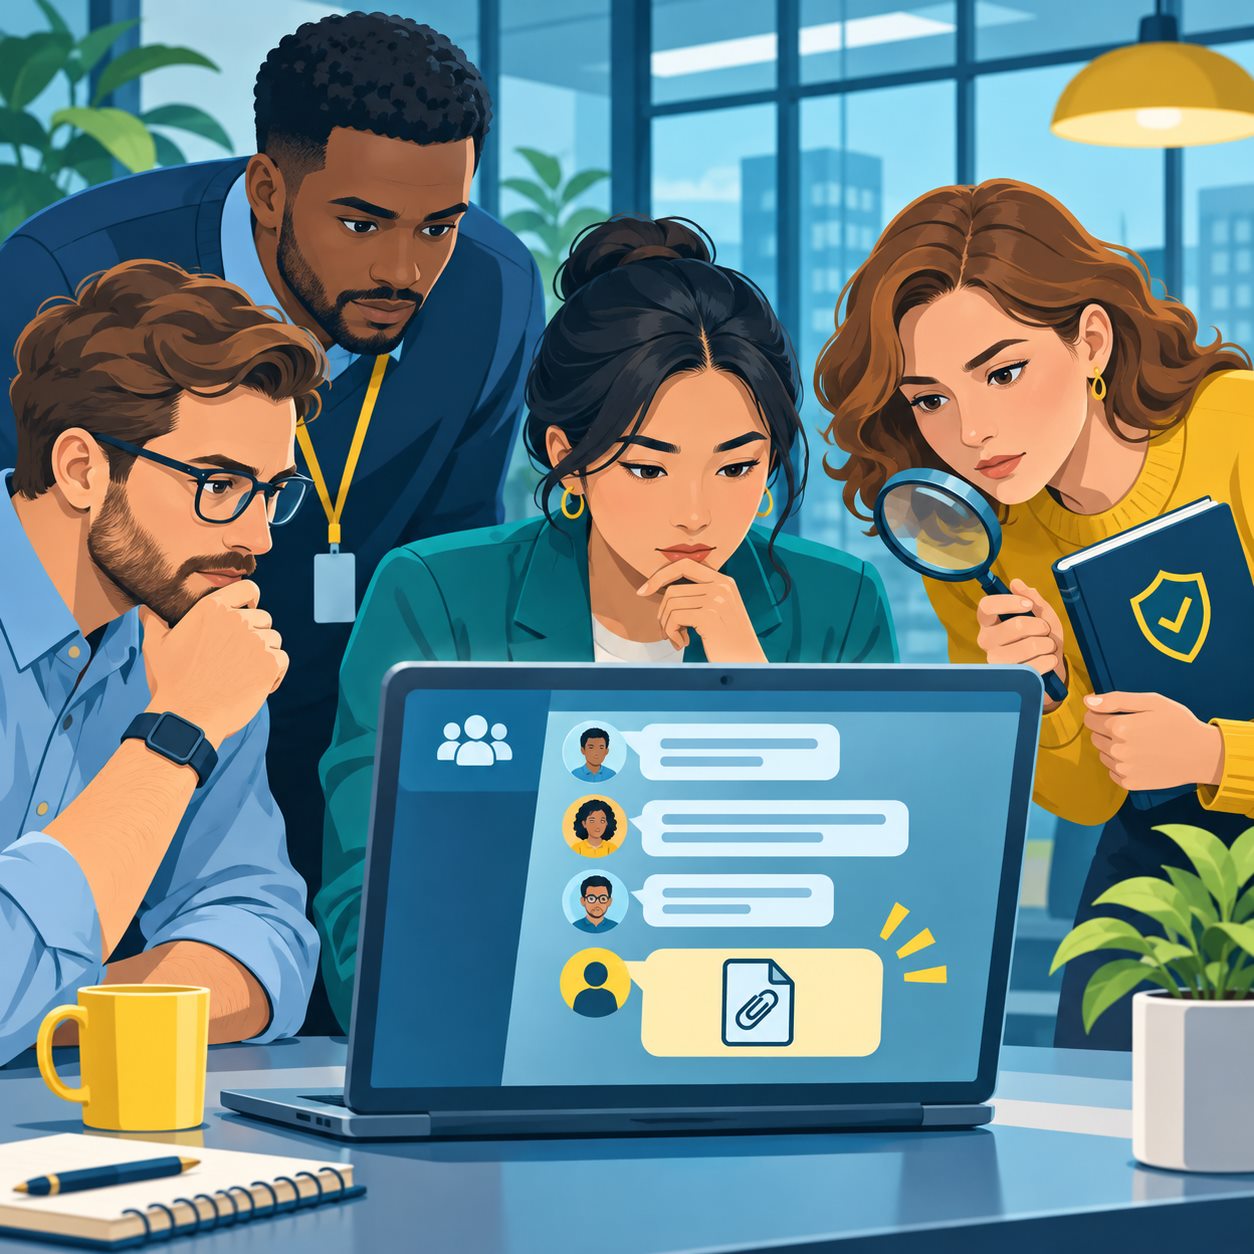
来源明确,才知道应向谁核实。
检查文件名、类型和要求的动作。 预期是表格,却收到可执行程序、脚本或要求启用宏的文档,应先停下核实。类似“打开后立即登录”“关闭安全软件才能看”的说明尤其需要警惕。文件名和图标不是安全证明;不要通过未知链接另行下载所谓更新版,也不要把账号密码填进文件打开后出现的网页。
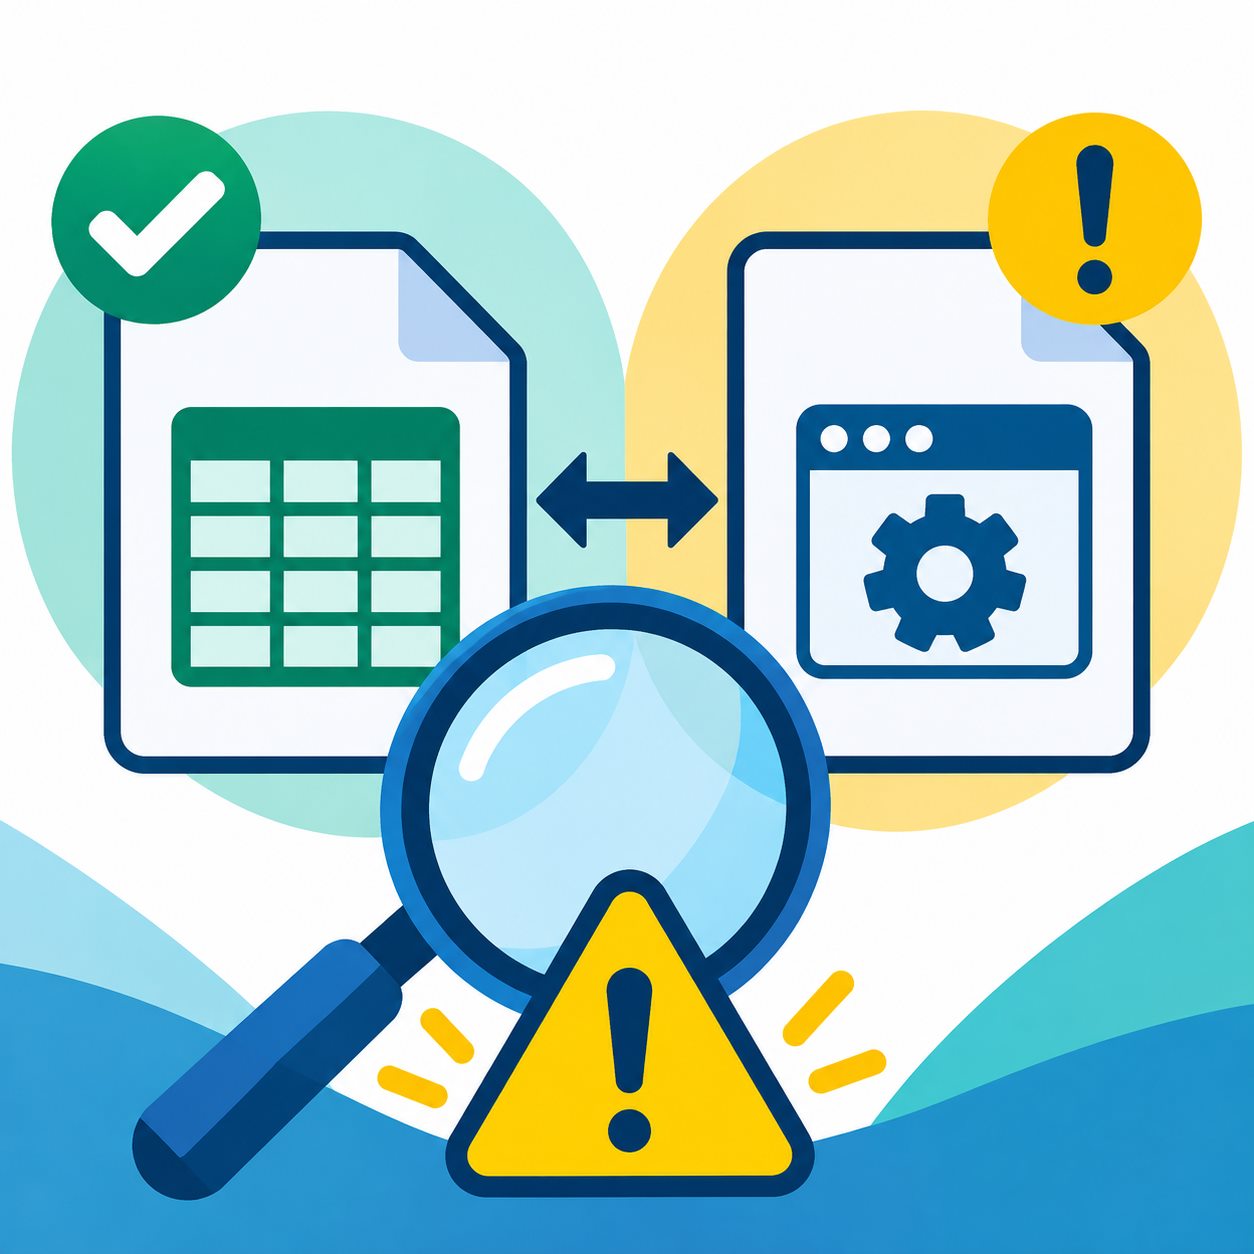
不符合预期的文件类型,先问清原因。
确认必要后用受管理的设备处理。 按团队的文件接收流程保存,使用已更新的系统与安全工具检查,再由有权限的人查看内容。涉及客户资料或内部文件时,按既定权限和保存位置操作,避免转发到私人设备或无关群。若团队已有专门的共享目录,应核对正式版本是否已在那里发布。
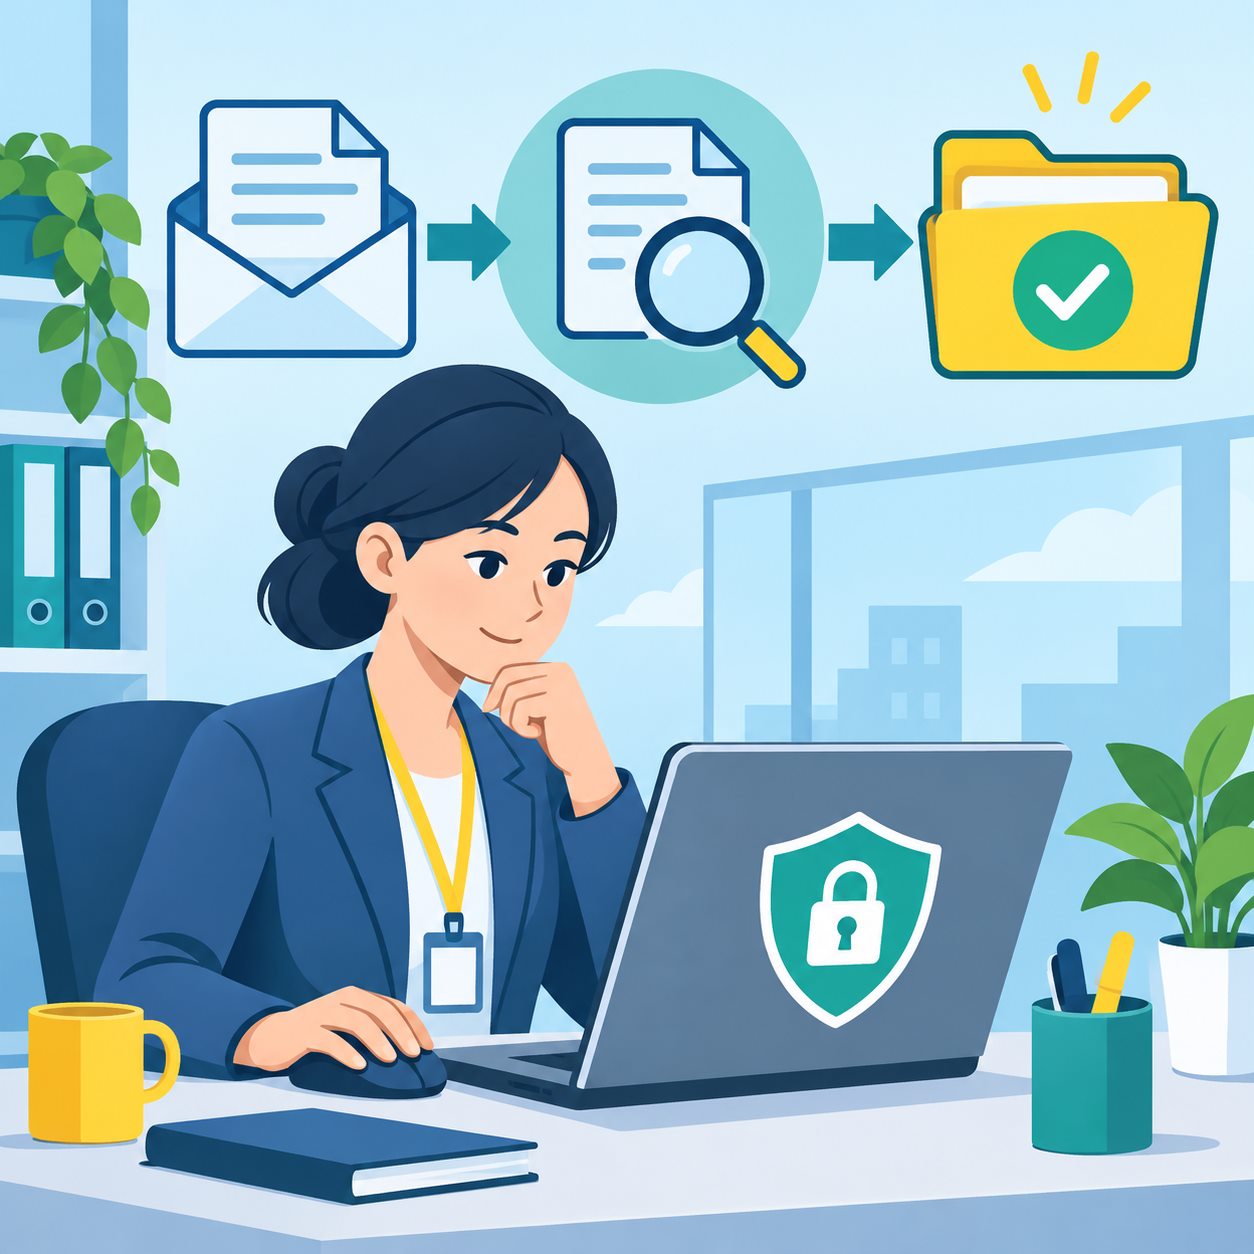
必要性和处理环境都确认后再打开。
发现可疑情况要及时说明已做过什么。 如果已下载、已打开,甚至输入过登录信息,立即按团队的安全事件流程报告,说明文件名、来源、时间和已执行动作。不要自行删掉所有记录来“消除痕迹”,也不要在群里传播未经核实的感染结论。安全负责人需要这些事实来判断后续隔离、账号保护和通知范围。